Willkommen in unserem Trust Center.
Die EASE-Plattform wurde für umfassende Sicherheit konzipiert. Wir setzen uns dafür ein, die Daten Ihres Unternehmens und Ihrer Benutzer zu schützen und Ihnen gleichzeitig vollständige Transparenz über unsere Sicherheitsrichtlinien zu gewährleisten.
Compliance hat oberste Priorität.
Die EASE-Plattform erfüllt alle Anforderungen der Standards SOC II, DSGVO und ITAR. Damit unterstreichen wir unser Engagement, höchste Sicherheitsstandards zu setzen und branchenführende Best Practices zu etablieren. Jedes Jahr validieren wir unsere Sicherheit durch unabhängige Anwendungs- und Penetrationstests in unseren Produktionsumgebungen.

Benutzer- und Geräteauthentifizierung.
Beim Anmelden wird ein Authentifizierungs-Token mit einer begrenzten Gültigkeitsdauer ausgestellt, die je nach Umgebung und Gerätetyp variiert. Die EASE-Plattform unterstützt zudem Single Sign-On (SSO) mit den meisten Identity Providern (IdP), um erweiterte Authentifizierungsdienste wie MFA zu ermöglichen.

Autorisierung und Zugriffskontrollen.
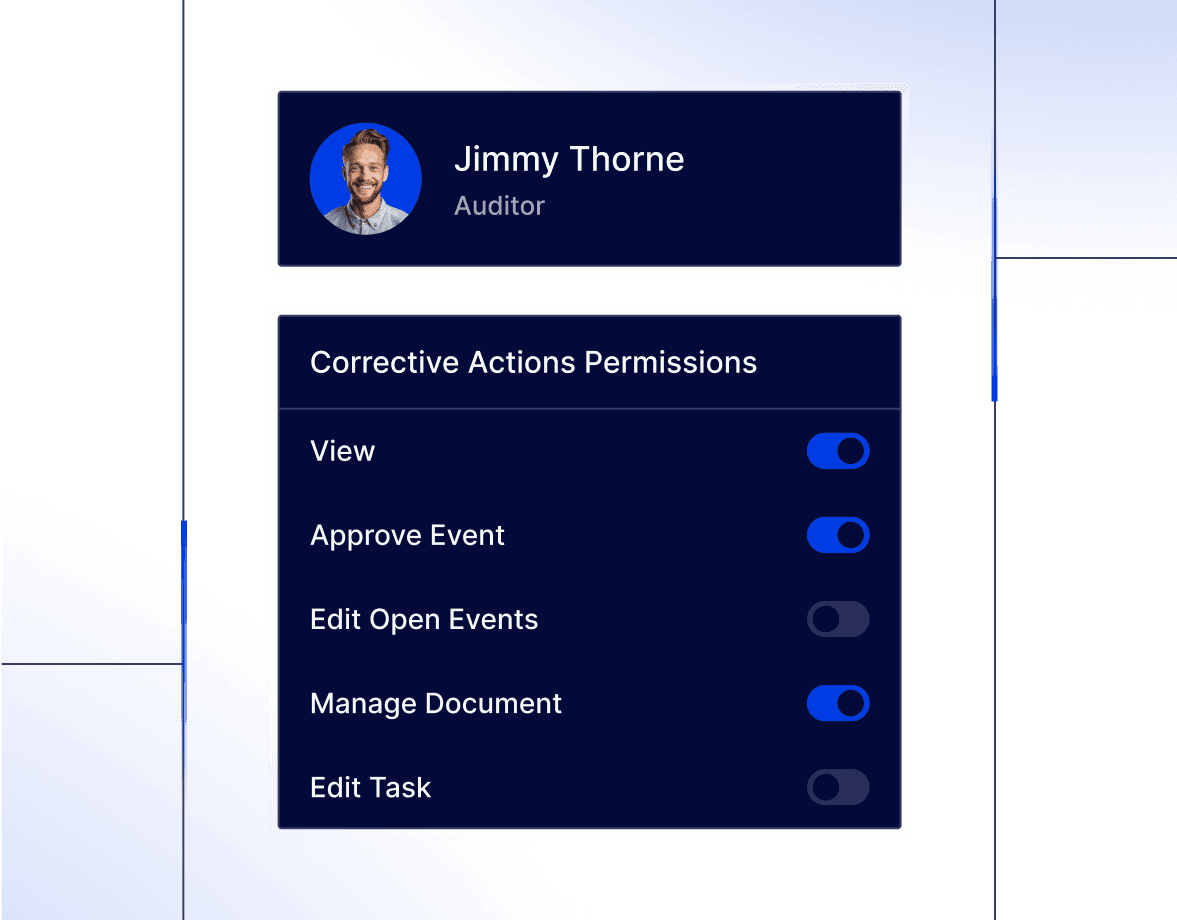
Unsere Webseiten und Webdienst-API-Aufrufe erfordern eine authentifizierte Identität und bestimmte Rollenzugehörigkeiten, damit ein Benutzer auf bestimmte Ressourcen zugreifen kann – basierend auf den Berechtigungen, die Ihr Administrator einem bestimmten Benutzer zugewiesen hat.
Absolut verlässlicher Kontoschutz.
Benutzerpasswörter werden in unserer Datenbank mithilfe eines Einweg-Hashwertes sicher gespeichert, wodurch eine Entschlüsselung unmöglich wird. Bei Änderungen erzwingen wir Mindestanforderungen für Passwörter. Die Authentifizierung ist durch den Einsatz von Token gegen CSRF abgesichert, und unser System implementiert Throttling, um DDoS-Angriffe zu verhindern.

Datenverkehr- und Dokumentenverschlüsselung.
Der Webbrowser-Zugriff über TLS v1.3 wird verwendet, um den Datenverkehr zwischen den Benutzern und EASE zu verschlüsseln. Der gesamte Datenverkehr zwischen Benutzern und unserer Plattform ist während der Übertragung verschlüsselt. Wir überprüfen unsere SSL-Chiffren regelmäßig und deaktivieren schwache Chiffren. Zudem werden alle Dokumente und Anhänge automatisch mit dem AES-256-Verschlüsselungsverfahren verschlüsselt.

Häufig gestellte Fragen
EASE ist der Einhaltung strenger Compliance-Standards verpflichtet und erfüllt sämtliche Anforderungen der Standards SOC II, DSGVO und ITAR. Dies gewährleistet die Sicherheit, Verfügbarkeit und Vertraulichkeit Ihrer Daten auf Basis von Kontrollen, die von unabhängigen Wirtschaftsprüfern überprüft wurden. Darüber hinaus halten wir Datenschutzbestimmungen wie die DSGVO ein. Für spezifische regulatorische Anforderungen (wie CQI, ISO 9001 etc.) bietet EASE die Tools und Audit-Trails, die Sie zur Aufrechterhaltung Ihrer Zertifizierungen benötigen.
Datenschutz hat höchste Priorität. EASE setzt Verschlüsselungsmaßnahmen auf Unternehmensebene durch:
Bei der Übertragung (Datensicherheit): Die gesamte Kommunikation zwischen Ihren Geräten und der EASE-Cloud-Plattform wird mittels Transport Layer Security (TLS 1.2 oder höher) verschlüsselt, um ein Abfangen zu verhindern.
Im Ruhezustand (Datenspeicherung): Ihre sensiblen Qualitätsdaten, einschließlich Feststellungen und Maßnahmenpläne, werden unter Verwendung des Advanced Encryption Standard (AES-256) auf einer sicheren Cloud-Infrastruktur gespeichert, was Vertraulichkeit und Integrität garantiert.
Ja, EASE unterstützt sowohl Single Sign-On (SSO) als auch Multi-Faktor-Authentifizierung (MFA) vollständig über Security Assertion Markup Language (SAML), um die Sicherheitsvorgaben von Unternehmen zu erfüllen. Dies ermöglicht Benutzern den Zugriff auf EASE mit ihren bestehenden Unternehmensanmeldeinformationen, wodurch zentralisierte Sicherheitsrichtlinien durchgesetzt und die Passwortmüdigkeit verringert wird.
Der Benutzerzugriff wird über ein rollenbasiertes Zugriffskontrollsystem (RBAC) gesteuert, das granular und vollständig konfigurierbar ist. Administratoren können Benutzern spezifische Rollen und Bereiche zuweisen, die Folgendes regeln:
- Auf welche Standorte ein Benutzer zugreifen kann.
- Welche Checklisten oder Audittypen ein Benutzer planen oder durchführen kann.
- Die Zugriffsebene auf Daten (Anzeigen, Bearbeiten, Löschen) innerhalb von Berichten und Maßnahmenplänen.
Dies stellt sicher, dass Benutzer nur mit den Daten arbeiten, die für ihre Rolle und ihren Standort relevant sind.
EASE nutzt zentralisierte Berichte und Dashboards, um sofortige Echtzeittransparenz zu gewährleisten. Manager und Führungskräfte können eine konsolidierte Tabelle einsehen, die den Status aller Korrekturmaßnahmen (CAPAs) anzeigt – einschließlich überfälliger, in Bearbeitung befindlicher und abgeschlossener –, gefiltert nach Abteilung, Werk, Prozess oder Typ der Nichtkonformität. Entscheidend ist, dass EASE den Datenexport ermöglicht, um diese reichhaltigen Aktionsplandaten für die Integration in Ihre bestehenden Business-Intelligence-Tools (BI) wie Power BI, Tableau und Qlik verfügbar zu machen, sodass Sie Qualitätsdaten für eine tiefgehendere Analyse mit anderen Geschäftsmetriken zusammenführen können.
Ja. Die Aufrechterhaltung eines hohen Sicherheitsniveaus erfordert eine kontinuierliche Überprüfung. EASE beauftragt unabhängige, zertifizierte Sicherheitsunternehmen von Drittanbietern, regelmäßig Penetrationstests und Sicherheitsaudits auf der Plattform durchzuführen. Alle identifizierten Schwachstellen werden umgehend behoben, sodass die Sicherheit der Plattform kontinuierlich anhand bewährter Branchenstandards validiert wird.
EASE bietet Lösungen für den Betrieb in der Region Greater China. Angesichts der spezifischen regulatorischen und netzwerkbezogenen Anforderungen in China bietet EASE Bereitstellungsoptionen an, die darauf ausgelegt sind, eine stabile Leistung und die Anforderungen an die Datenresidenz für unsere multinationalen Kunden in dieser Region zu unterstützen. Wir arbeiten eng mit unseren Kunden zusammen, um eine konforme und zuverlässige Einführung in China sicherzustellen.
Sie behalten zu 100 % das Eigentum an all Ihren in die EASE-Plattform hochgeladenen Qualitätsdaten. EASE fungiert lediglich als sicherer Verwahrer und Verarbeiter dieser Daten. Zur Gewährleistung der Datenportabilität stellt EASE Exportfunktionen (über Berichte, CSV-Dateien, API und EASE Connect) bereit, mit denen Sie all Ihre historischen Auditfeststellungen, Maßnahmenpläne und Konfigurationsdaten jederzeit extrahieren können, was eine klare SaaS-Ausstiegsstrategie und Planungssicherheit bietet.