Risikobasiertes Denken nach ISO verstehen
Als die aktuellste Version der ISO 9001 im Jahr 2015 veröffentlicht wurde, führten die Verfasser der Norm eine wesentliche Änderung ein, die auch heute noch bei einigen Qualitätsfachleuten für Verwirrung sorgt.
Diese Änderung bestand in einer stärkeren Betonung des risikobasierten Denkens – ein etwas vager Begriff, der zahlreiche Diskussionen darüber ausgelöst hat, was er bedeutet und welche praktischen Auswirkungen er für Hersteller hat.
Vor diesem Hintergrund befasst sich dieser Beitrag mit den Grundlagen des risikobasierten Denkens nach ISO sowie mit einer Strategie, mit der Unternehmen die Norm erfüllen und gleichzeitig Produktionsfehler reduzieren können.
Laden Sie ein kostenloses Whitepaper herunter und erfahren Sie, wie Sie die Produktionsqualität mit Layered Process Audits verbessern
Risikobasiertes Denken ist die neue Vorbeugemaßnahme
Eine auffällige Änderung im Zuge der neuen Anforderungen war die Streichung der Klausel über Vorbeugemaßnahmen in ISO 9001:2015. Das ist kein Zufall.
In der neuen Version hat das risikobasierte Denken die Vorbeugemaßnahme ersetzt und bietet einen Ausgangspunkt für das Verständnis des Begriffs.
Die ISO hat in separaten Leitdokumenten erklärt, dass das Ziel dieser Änderung darin besteht, Unternehmen dazu zu bringen, Prävention nicht mehr als eigenständige Komponente des Qualitätsmanagementsystems (QMS) zu behandeln. Stattdessen wird erwartet, dass Unternehmen die Prävention in den gesamten Qualitätsprozess integrieren. Zu diesem Zweck ist das Risiko in mehrere Klauseln der Norm eingewoben, darunter Planung, Betrieb, Analyse und Bewertung.
Risikobasiertes Denken und der prozessorientierte Ansatz
Es ist wichtig zu beachten, dass die Anforderungen der ISO an das risikobasierte Denken nicht vorschreiben, dass Unternehmen einen formalen Risikomanagementprozess implementieren müssen. Dies steht im Einklang mit der beabsichtigten Flexibilität der ISO hinsichtlich der Art und Weise, wie Unternehmen die Normen anwenden.
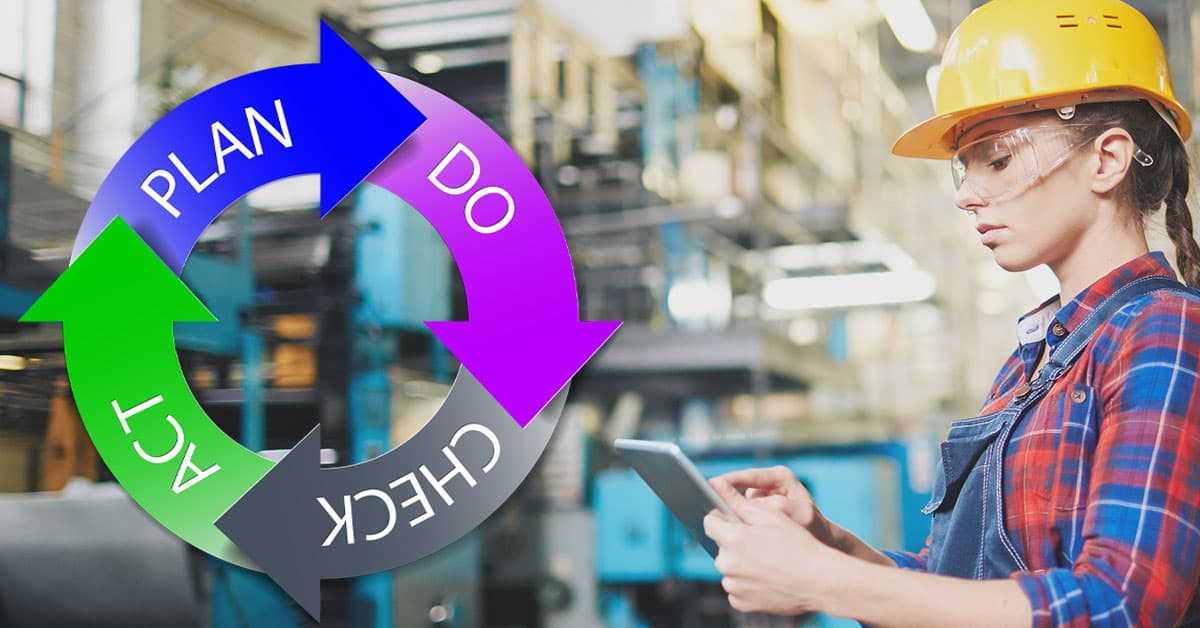
In den ISO-Leitlinien wird jedoch angemerkt, dass das risikobasierte Denken für den PDCA-Zyklus (Plan-Do-Check-Act) von zentraler Bedeutung ist und von Organisationen verlangt:
- Risiken zu identifizieren und zu verstehen
- Festzustellen, welche Risiken inakzeptabel bzw. akzeptabel sind
- Maßnahmen zur Vermeidung, Beseitigung und/oder Minderung von Risiken zu planen
- Diese Pläne auszuführen und ihre Wirksamkeit zu überprüfen
- Sich anhand gewonnener Erkenntnisse kontinuierlich zu verbessern
Wie Sie Layered Process Audits nutzen, um die Risikoanforderungen zu erfüllen
Risiken zu einem Bestandteil Ihrer Entscheidungsfindung zu machen klingt einfach, aber die Formalisierung und Dokumentation Ihres Ansatzes kann komplexer sein. Layered Process Audits (LPAs) helfen dabei, diese Lücke zu schließen, und bieten Herstellern ein wichtiges Werkzeug zur Reduzierung von Fehlern, Zertifizierungsfeststellungen und Reklamationen.
LPAs sind eine Art hochfrequentes Audit, bei dem Prozessinputs überprüft werden, um Abweichungen von Standards zu minimieren. In einem LPA-Programm beteiligen sich Auditoren auf jeder Managementebene an täglichen Kontrollen, wodurch bekannte Risiken intensiver überwacht werden, um Produktionsfehler zu verhindern.
LPAs unterstützen Unternehmen bei der Einhaltung der ISO-Anforderungen an das risikobasierte Denken durch:
- Einbindung des Teams in die Risikoidentifikation: Funktionsübergreifende Teams aus Bereichen wie Entwicklung, Betrieb und Qualität sollten zur Erstellung von LPA-Fragen beitragen, die risikoreiche Prozessinputs wie Geräteeinstellungen und die Funktionalität von Poka-Yoke-Vorrichtungen untersuchen.
- Maßnahmen zur Risikoreduzierung planen: Die Überprüfung von Prozesseingaben trägt dazu bei, Produktionsfehler direkt an ihrer Quelle zu verhindern, was weitaus effektiver ist als die bloße Inspektion von Endprodukten. Jede LPA-Frage enthält zudem einen Reaktionsplan zur Minderung von Nichtkonformitäten, die während der Audits festgestellt werden.
- Bei der Umsetzung von Plänen helfen und die Wirksamkeit ermitteln: LPAs bieten eine formale Struktur, um sicherzustellen, dass Arbeitsanweisungen und andere Dokumentationen tatsächlich eingehalten werden. Die Berichterstattung über Auditfeststellungen trägt zur Risikominderung bei, indem sie aufzeigt, wo Probleme auftreten oder sich wiederholen, und Trends bei Nichtkonformitäten in verschiedenen Bereichen des Werks aufdeckt.
- Kontinuierliche Verbesserung ermöglichen: Das Hinzufügen neuer LPA-Fragen auf Basis von Korrekturmaßnahmen oder Reklamationen stellt sicher, dass einmal implementierte Lösungen auch bestehen bleiben. Durch den direkten Austausch zwischen dem Management und den Mitarbeitern an vorderster Front helfen LPAs der Führungsebene zudem dabei, Prozessverbesserungen und optimierungsbedürftige Dokumentationen zu identifizieren.
Die Nutzung einer digitalen LPA-Plattform wie EASE kann Herstellern helfen, den effektiven Umgang mit Qualitätsrisiken nachzuweisen, Zertifizierungen zu optimieren und gleichzeitig die Kundenzufriedenheit zu steigern. Diese Art von Plattform bietet wesentliche Vorteile gegenüber papierbasierten LPAs durch automatisierte Terminplanung, mobile Audits und den sofortigen Zugriff auf Feststellungen.
Der ISO zufolge geht es beim risikobasierten Denken darum, Prävention zu einem täglichen Bestandteil Ihres Handelns zu machen, anstatt sie als einmalige Aktivität zur Erfüllung von Managementsystemanforderungen zu betrachten. LPAs stehen im Einklang mit diesem Ziel – durch tägliche Prüfungen bekannter Risiken, die proaktive Erkennung aufkommender Risiken und einen Prozess zur Verhinderung des Wiederauftretens von Qualitätsproblemen.
Erfahren Sie mehr über die Grundlagen von LPAs in unserem kostenlosen eBook LPAs 101